このシリーズは「小学生でもわかる情報セキュリティ」です。 今回は 共通鍵暗号方式のC言語実演(実践編) です。
これまでの記事
シリーズ全体はこちら
みしょう最多安打、横山最多セーブ、すずしょー最優秀中継ぎおめでとう!
山口の怒涛のホームラン量産もあったし、割と楽しいシーズンだったな~
プロ野球ですか?今年は終わったんでしたっけ?
セ・リーグはシーズンがもう少しで終わって、パ・リーグはあとCSと日本シリーズだけだね!ロッテはもう終わったけど…
そうですか、残念でしたね。そんなことよりC言語の暗号処理について続きを教えてください

そ ん な こ と?
先輩、ショック受けてないで続きやってください
おじさん、がんばって!
仕方ない、仕事だし続きやるよ~
まじめにやってくださいね…
C言語の注意点
実演をする前にC言語の注意点を教えておくね!
Pythonではbytesがそのまま使えましたが、
C言語ではunsigned charが「バイト列」の役割を担います。
unsigned char key[32]; // 256bitの鍵
unsigned char iv[16]; // 初期化ベクトル
unsigned char ciphertext[1024];
PythonのbytesとCのunsigned charは対応関係にあります。
何がちがうの?
そうだね、Pythonのbytesは初期装備のアイテム袋みたいなもので、C言語unsigned charは自作のアイテムボックスみたいなものかな!
どっちもデータを順番に入れる入れ物なんだけど、Pythonは袋を勝手に用意してくれて、C言語は自分で箱の大きさを決める必要があるんだよ!
C言語は自分でカスタマイズするんだね!
まとめるとこんな感じかな!
- Pythonのbytes→ 自動で用意されるアイテム袋
- C言語のunsigned char → 自分で作るアイテムボックス
- どちらも「データを順番に入れる入れ物」
- Cは低レイヤだから入れ物を自分で作る必要がある
なるほど、これがPythonのときに言っていた型の話なんですね
そうそう!Pythonはこの辺の手順を省けるからコードを書くとき少し楽ができるんだ!
共通鍵暗号方式をC言語で実演してみよう
前置きが長くなったけど、実際に共通鍵暗号方式での暗号処理をC言語を使ってやってみるよ!
① OpenSSLインストール
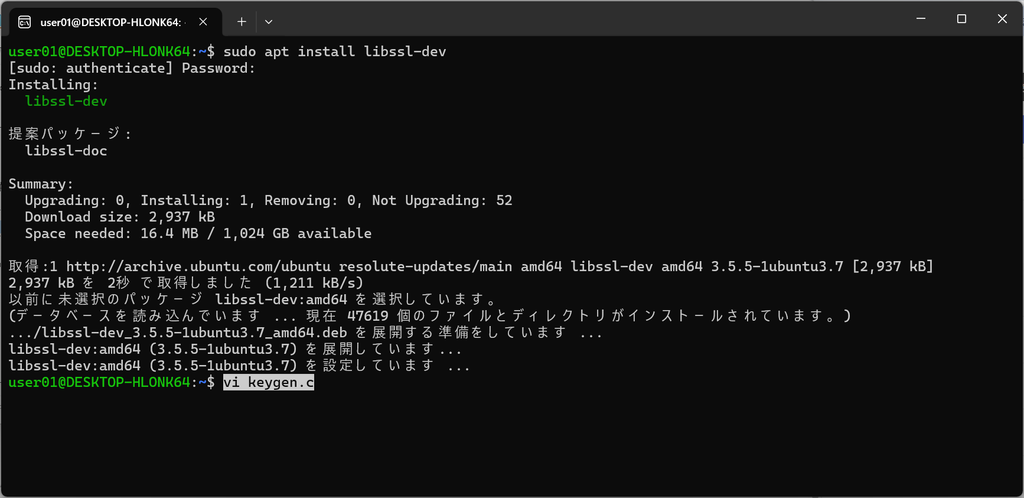
まずは暗号化に必要なライブラリであるOpenSSLのインストールをするよ!
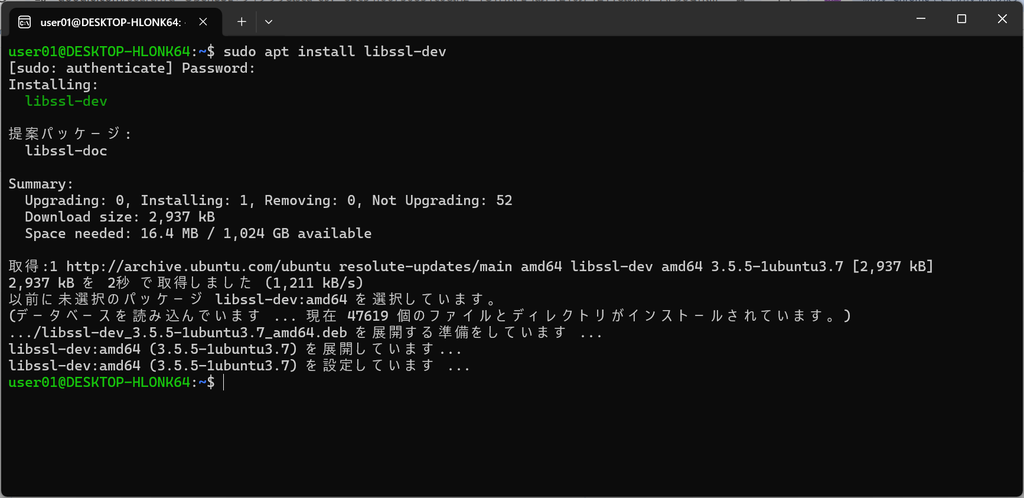
libssl-devというのがOpenSSLを利用した開発で扱うパッケージだよ!
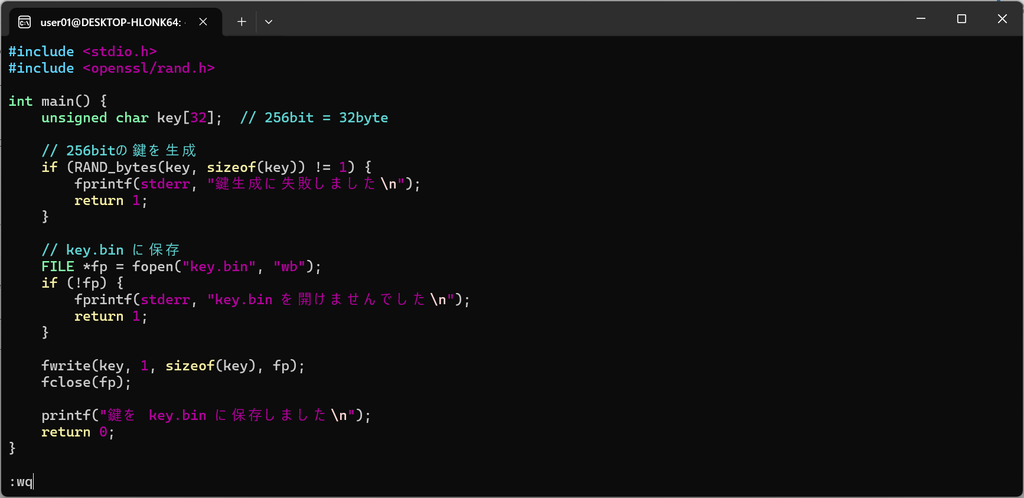
② 鍵生成(keygen.c)
Pythonではprintでカギを表示していましたが、C言語ではどうするんですか?
C言語はファイルに保存するよ!バイナリを扱うから画面に出すよりファイルに保存する方が安全で実務的なんだ!
① ファイル作成
② ファイル編集
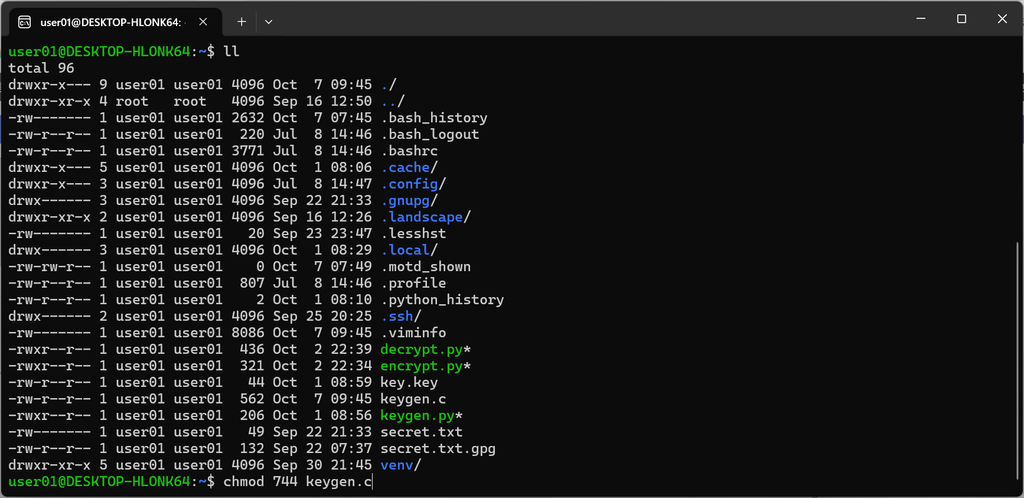
③ ファイルに実行権限を付与
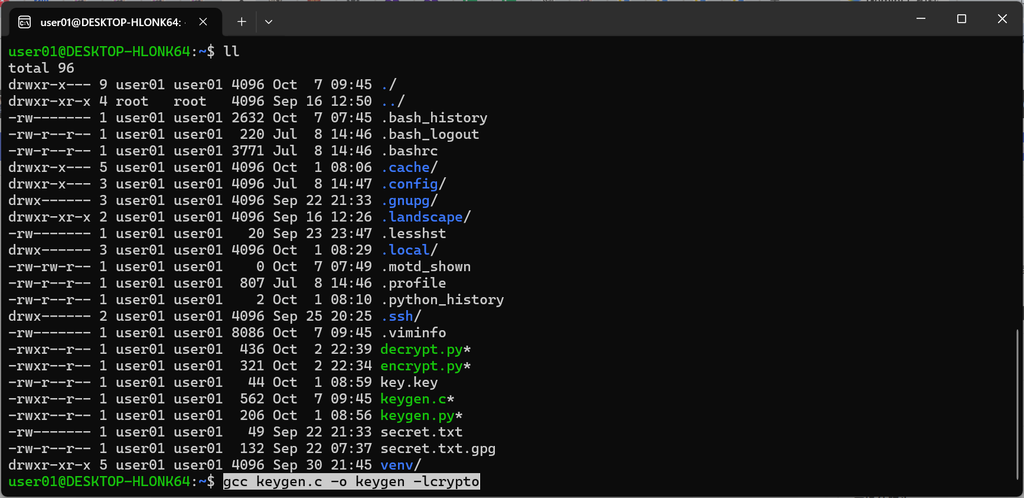
④ コンパイル
⑤ ファイル実行
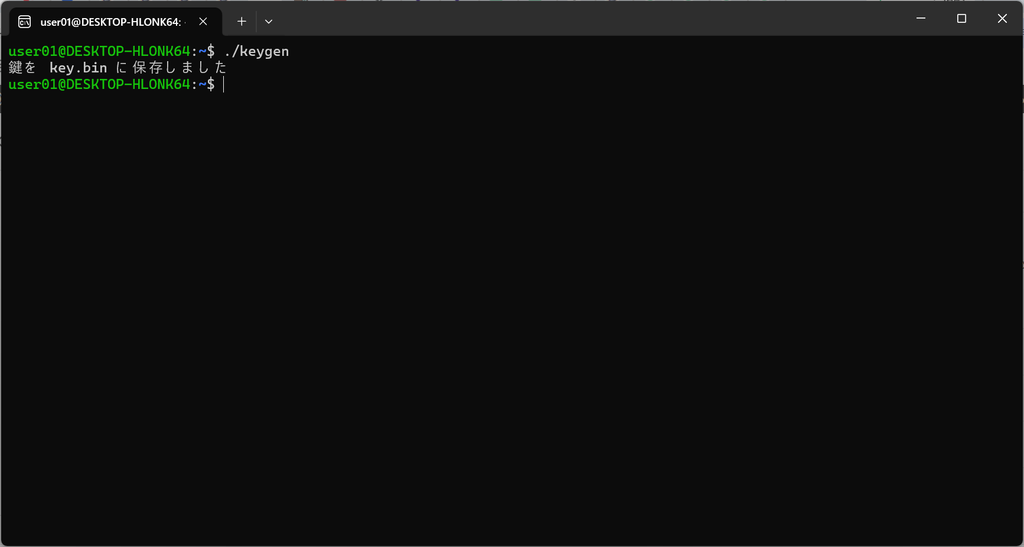
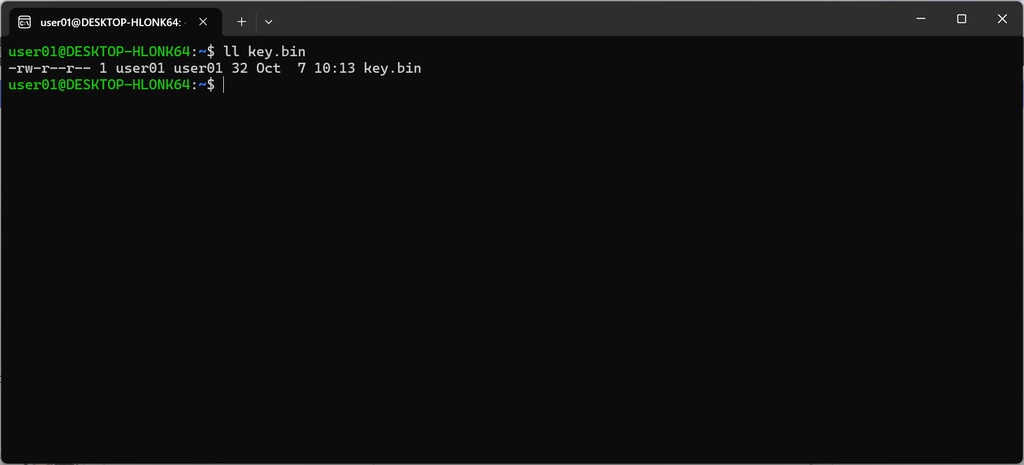
key.binが生成されました。
なぜ実行するときに.cを省略するのですか?
.cは魔法の設計図的なものだからね!
設計図はそのままでは魔法が出せないからまず魔法が出せる状態に変換(コンパイル)してから実行する必要があるんだけど、
.cをつけて実行すると魔法に変換する前の状態で実行することになってしまうんだ
たしかによく知らないと元のファイル名で実行してしまいそうですね…
.cファイルはソースコードであり、実行可能形式ではありません。
「./keygen.c」とするとシェルがソースコードをスクリプトとして解釈し、 文法エラーになります。
必ず「gcc keygen.c -o keygen」でコンパイルしてから「./keygen」を実行しましょう。
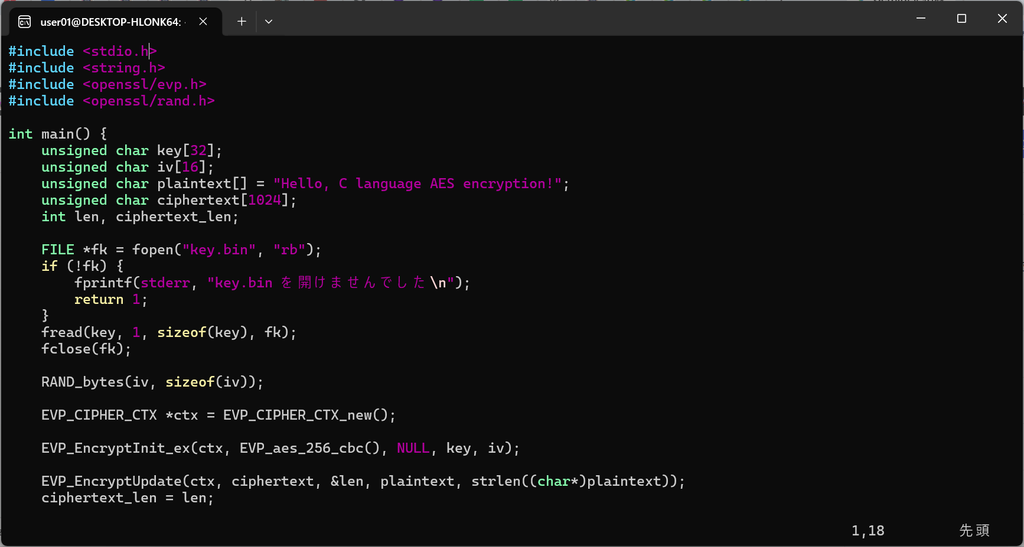
③ 暗号化(encrypt.c)
さて、ここがC言語の本番だよ!
- AES-256-CBC を使う
- 鍵と IV を読み込む
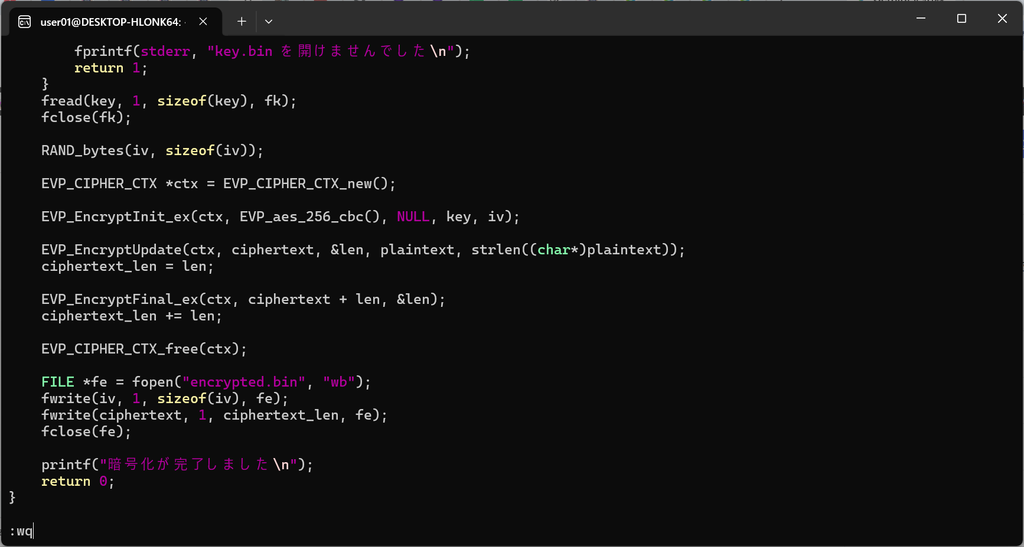
EVP_EncryptInit_ex()で暗号化の準備EVP_EncryptUpdate()で暗号化EVP_EncryptFinal_ex()で最終ブロック処理- 暗号化結果を
encrypted.binに保存
Pythonでは一行でできた処理がC言語では複数ステップに分かれます。
C言語はかなり手順が多いんですね
そうだね、でもPythonが裏でやってくれていたこと、自分で操作することで暗号の仕組みを深く理解できるよ!
知らない言葉がいっぱいだ…
全部説明しているとすごく長くなるから詳しくは別の記事で解説するね!
① ファイル作成
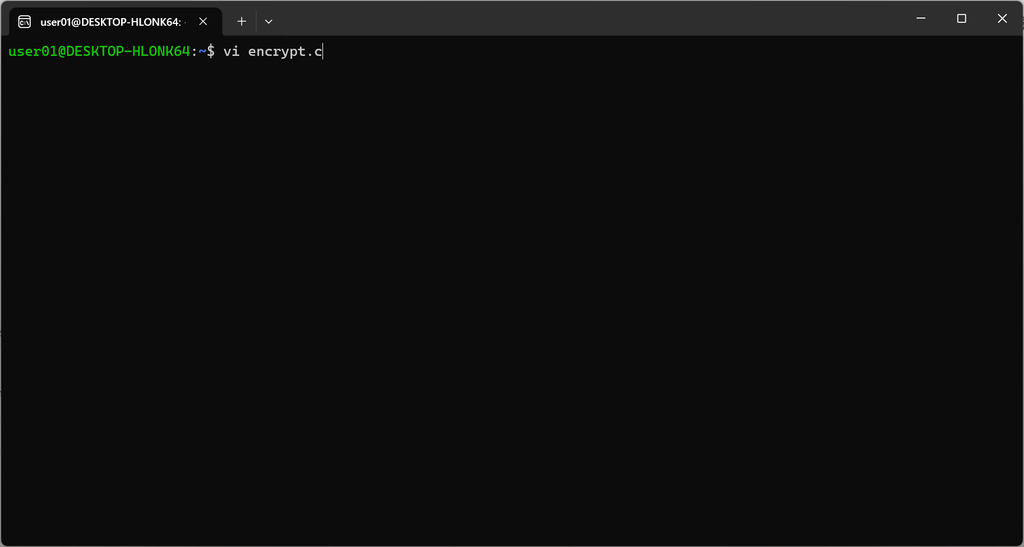
② ファイル編集
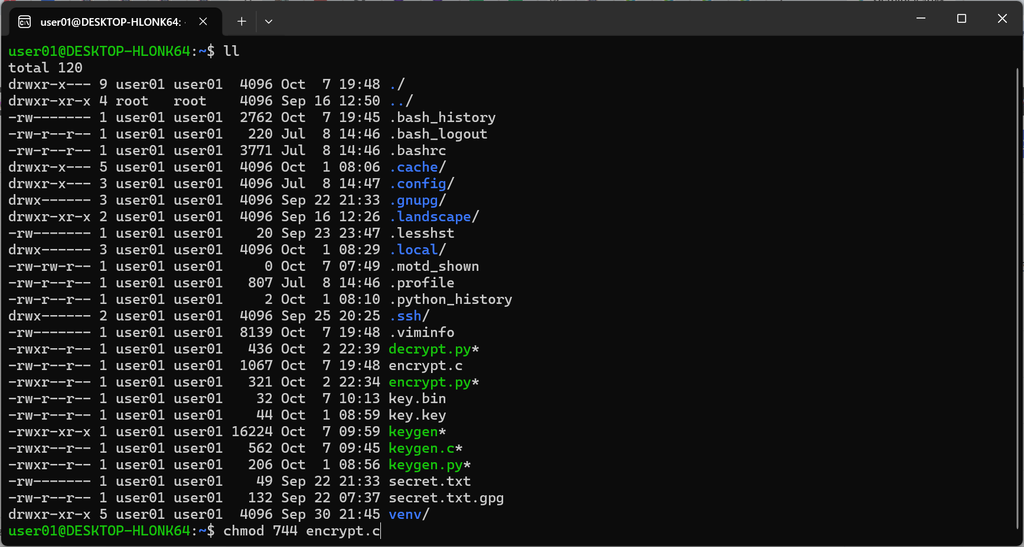
③ ファイルに権限を付与
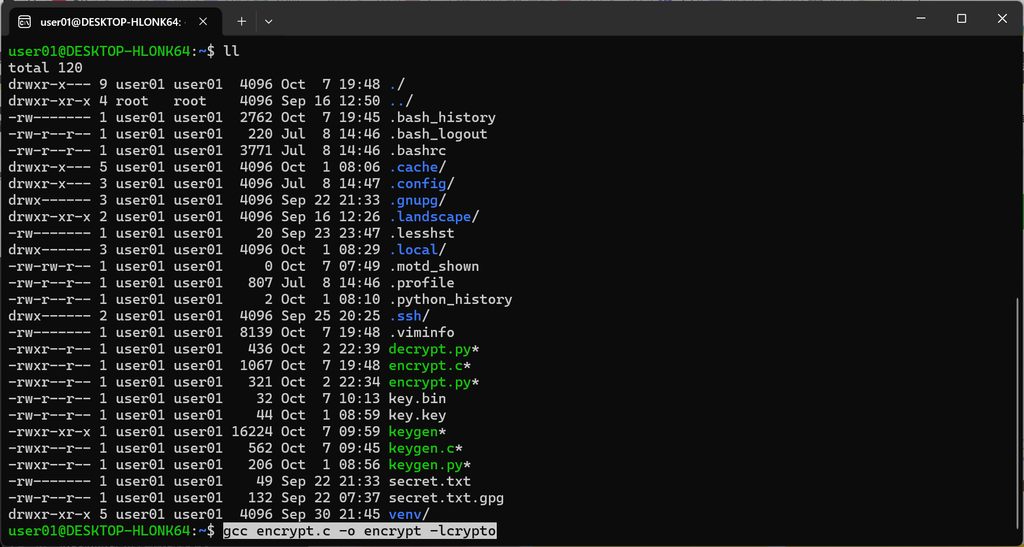
④ コンパイル
⑤ ファイル実行
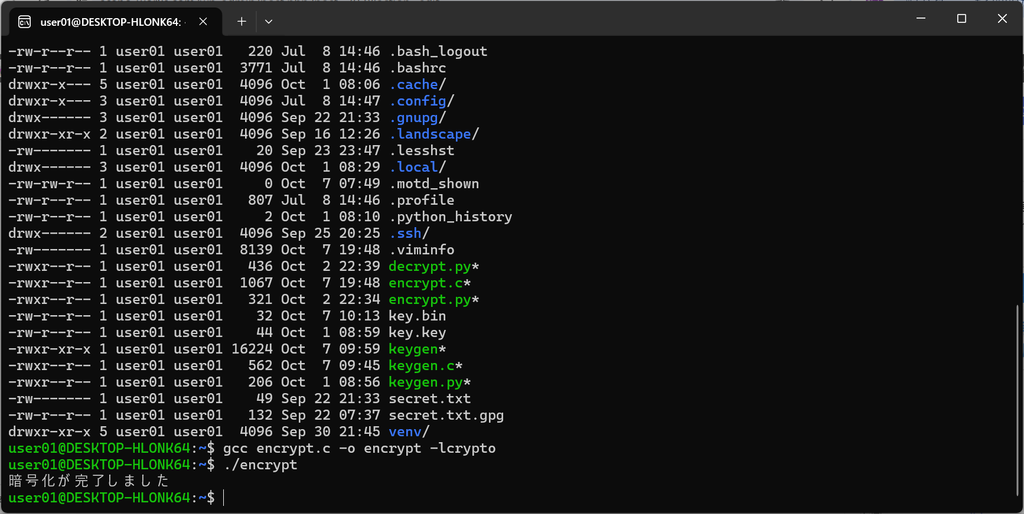
encrypted.binが生成されます(先頭16byteが IV、その後が暗号文)
むずかしい…
いきなり全部理解するのは難しいからまずは流れだけ覚えておこう!
そもそも先生はすべて理解しているんですか?
もちろん!…たぶん
どっちですか…
復号
復号は暗号化とほぼ同じ手順だよ!
① ファイル作成
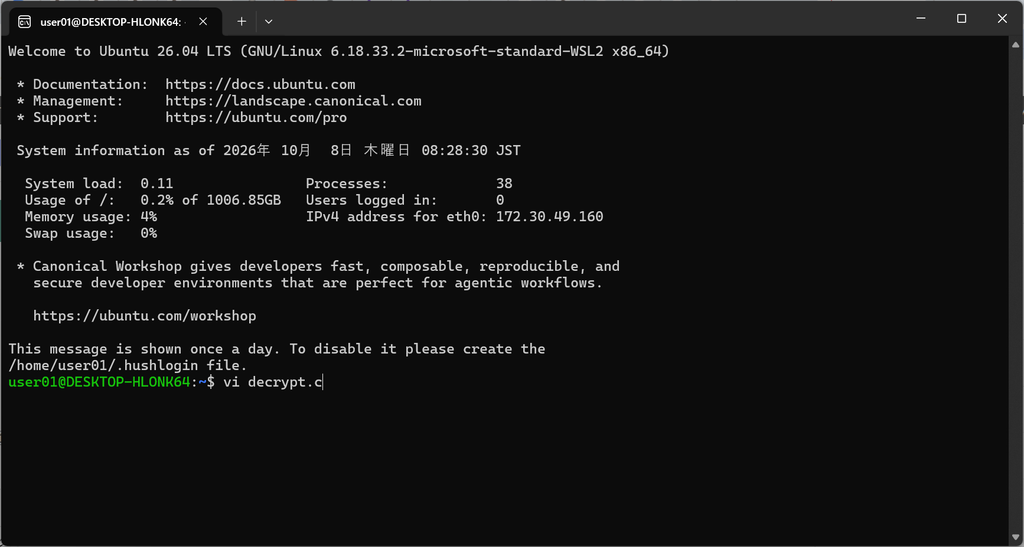
② ファイル編集
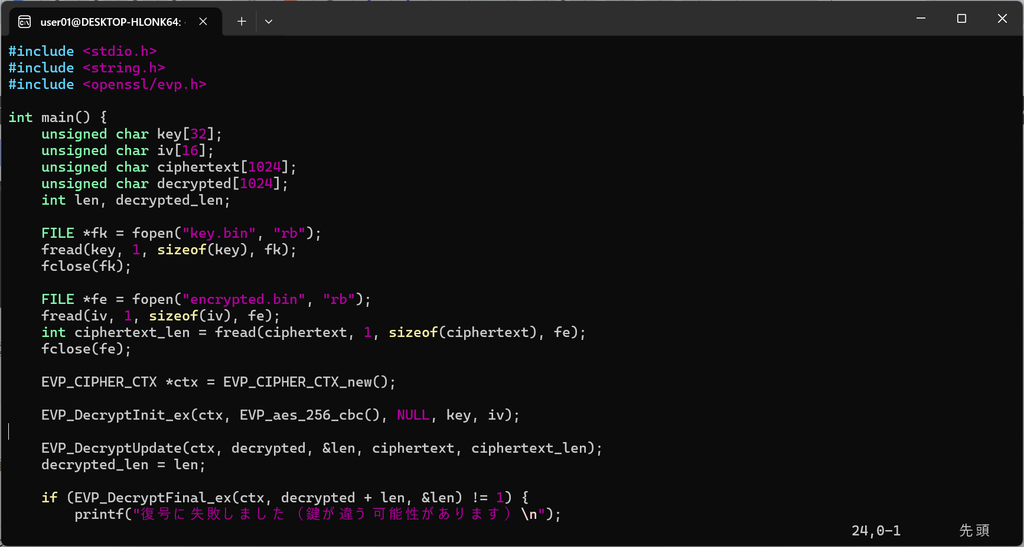
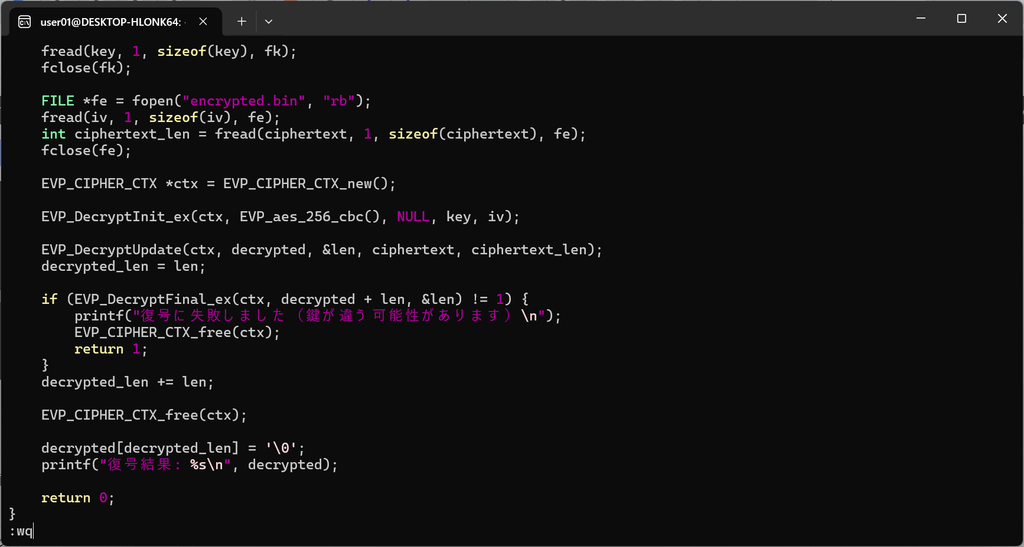
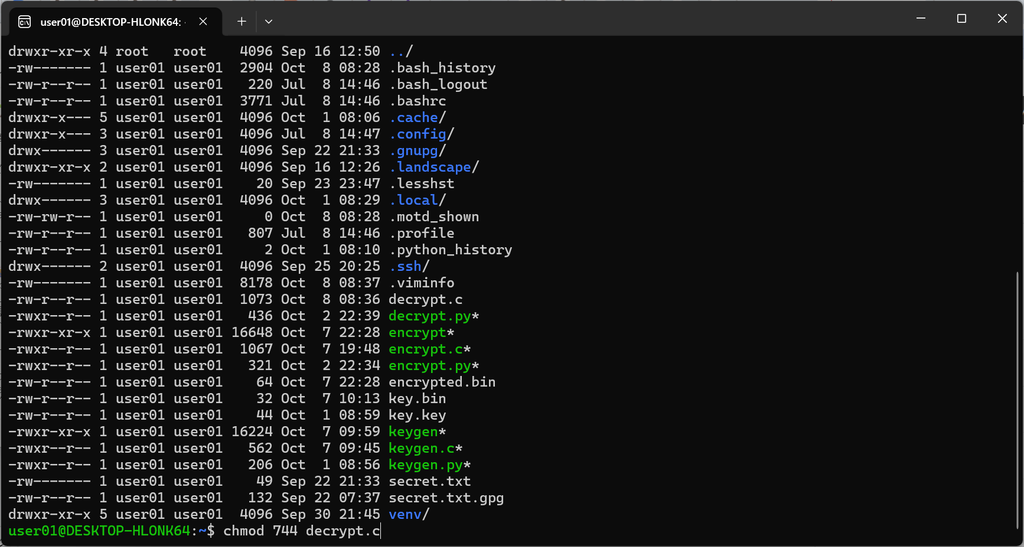
③ ファイルに権限を付与
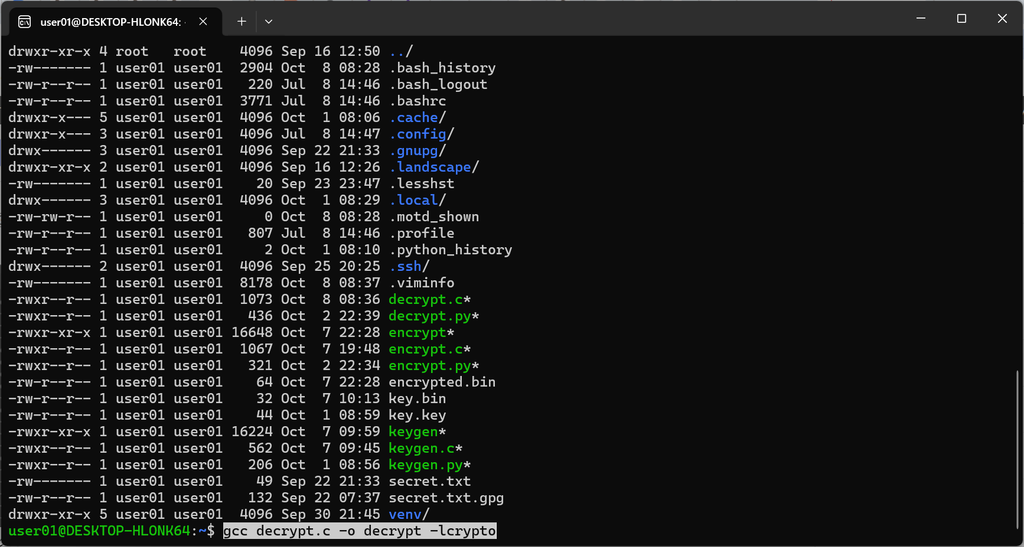
④ コンパイル
⑤ ファイル実行
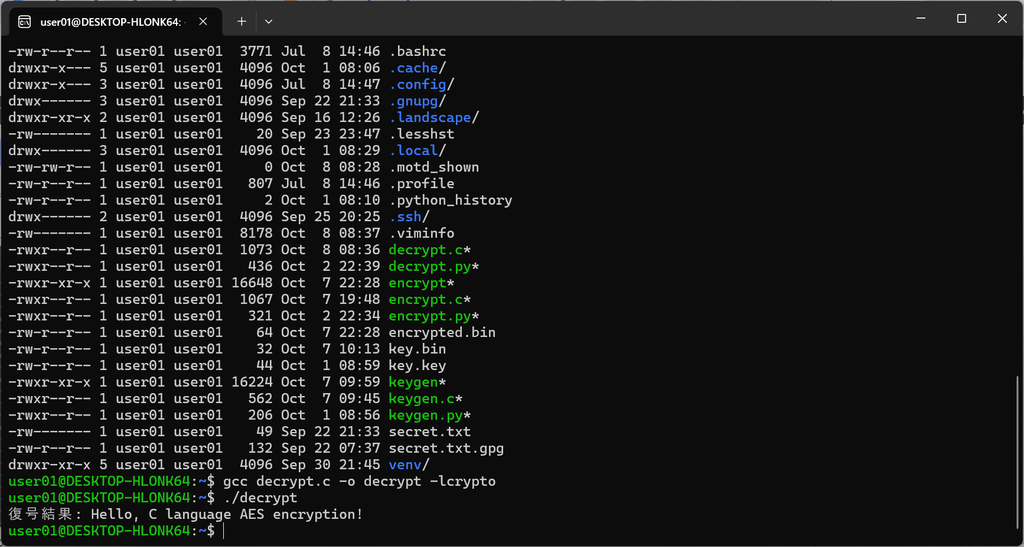
復号に成功したから元の文字が表示されたね!
たしかにC言語は難しいですね
そう、C言語は手順よ記述内容がPythonよりも増えるから覚えることが多くて大変なんだよ。最後にカギがちがうと本当に復号することができないのか確認しよう!
鍵を変えると復号できないのか実験しよう
① ファイル編集
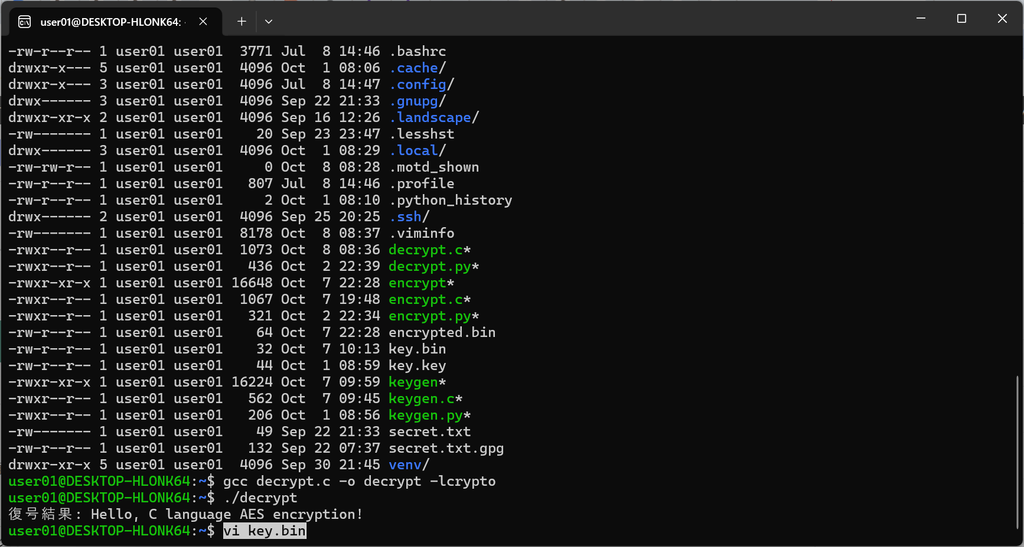
<変更前>
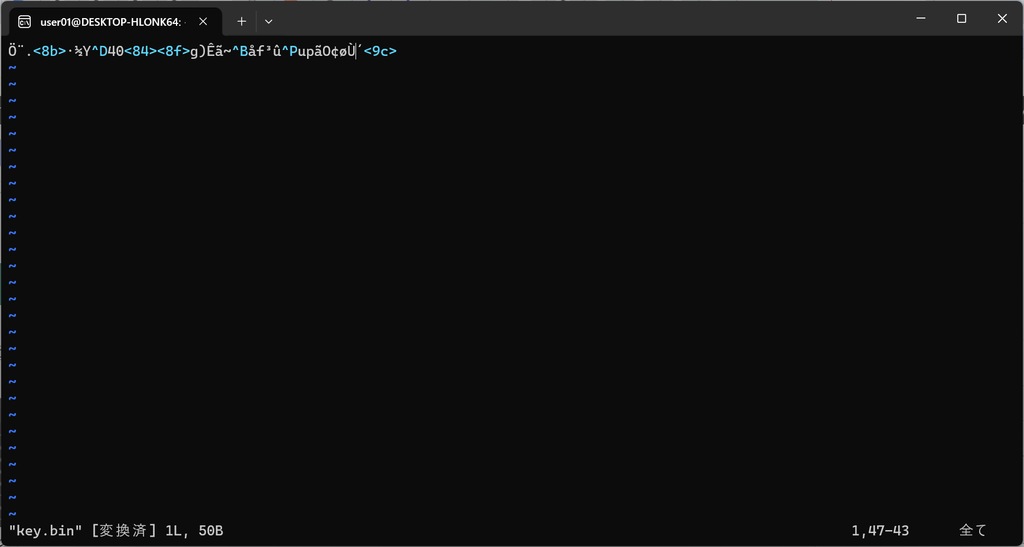
<変更後>
② 実行結果
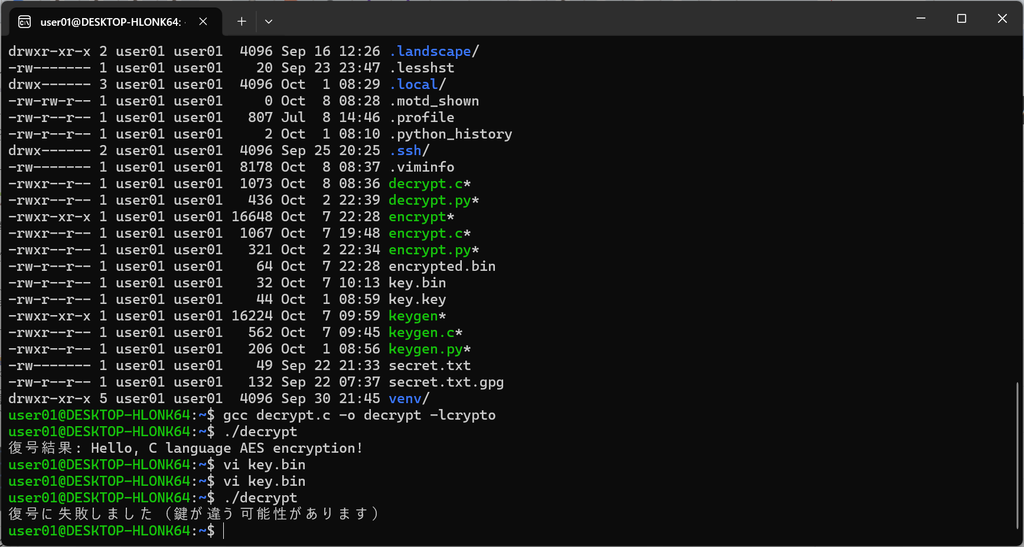
カギの内容を変えたら復号に失敗したね。これで同じカギでないと復号はできないということが分かったね!これこそが共通鍵暗号方式の特徴だよ!
やっぱりむずかしい…
そもそもこれって小学生向けの内容なんですか?
C言語はたしかに難しいけど、小学生の内から勉強しておくことで今後プログラミング言語を使うときにすごく役立つと思うよ!
安〇先生がリバウンドを制す者はバスケを制すると言っているようにC言語を制す者はプログラミングを制すると思うんだ!
スラムダ〇クですか!?私ミッ〇ー大好きなんですよ~
あいりさんの好みは昔やんちゃしてた系…っと
なにメモしてるんですか!?やめてください!
……
!ごめんなさい…脱線しちゃったね
いえ、気にしないでください。悪いのは全部先生なので

相変わらず先生の扱いがひどい…
とにかくぼくたちの勉強はこれからだってことだね!
あ、セリフとられた!?スラムダ〇クの嘘のようにぼろ負けしたもおれたたエンドに通ずるものがあるよね
先生はそろそろだまってください
はい…すみません…
小学生に詰められる先輩は見たくなかったです…
前回:共通鍵暗号方式(C言語版)解説編 次回:
コメント