このシリーズは「小学生でもわかる情報セキュリティ」です。 今回は機密性を扱います。
これまでの記事
シリーズ全体はこちら
最初に紹介する特性は機密性だよ!
きみつせい?ってなんだかむずかしそうだね
イメージしやすいように物で例えてみよう!まひろくんが宝箱を持っているとして
宝箱には大事な手紙が入っている
鍵を持っている人だけが開けられる
鍵を持っていない人は開けられない
というようにこの鍵がITの世界では 機密性 を守っているんだ!
なるほど!宝箱の中身を守るのと同じなんだね!
Ubuntuで「機密性」を検証してみよう!
機密性をどうやって再現するのかUbuntuを使って検証していくよ!
宝箱のカギって、うぶんつでどうやって作るの?
ファイルに権限を設定して誰が見ていいか、誰は見ちゃダメかを決められるんだ!
けんげんってなに?
まひろくんがやってるゲームの中にはアカウントがないとできないものがあるよね?そのアカウントを使えるかどうかを決めるのが権限だよ!
お母さんのアカウントはだれでも使えるからみんながけんげんをもってるってこと?
そうだね!どちらかと言うとそのアカウントに権限が設定されていない感じかな!
まずは「宝箱の鍵」をUbuntuで再現してみよう
① ファイルを作って、今の状態を確認する
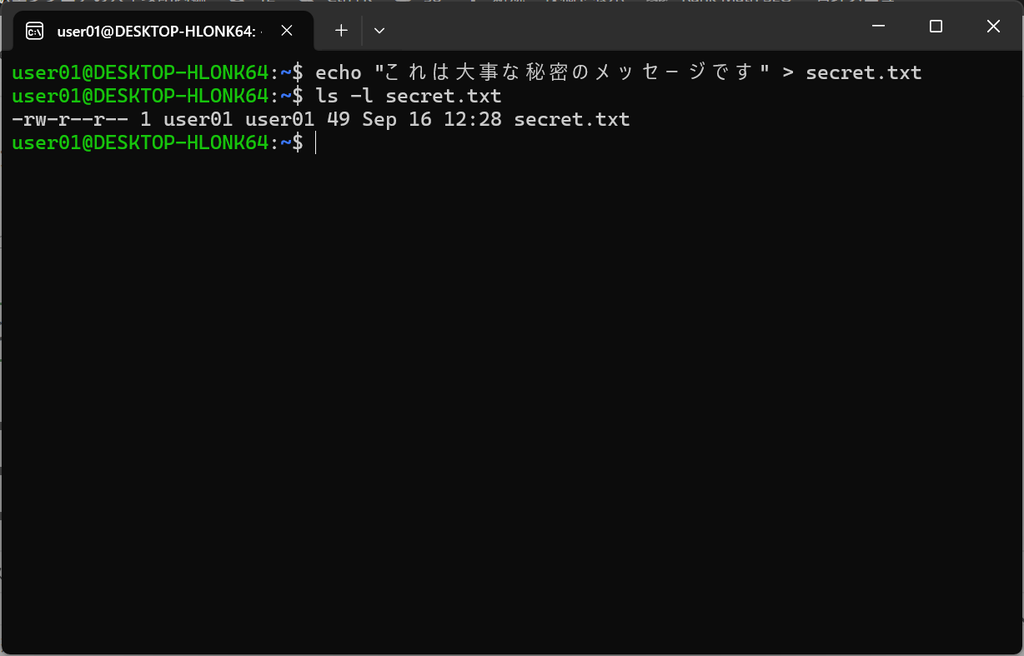
この状態の意味
- 所有者…読み書きOK
- グループ…読みOK
- その他の人…読みOK
つまり 誰でも読めてしまう=宝箱が開けっぱなし
② 権限を変更して「鍵をかける」
宝箱に鍵をかける=所有者以外は読めないようにする
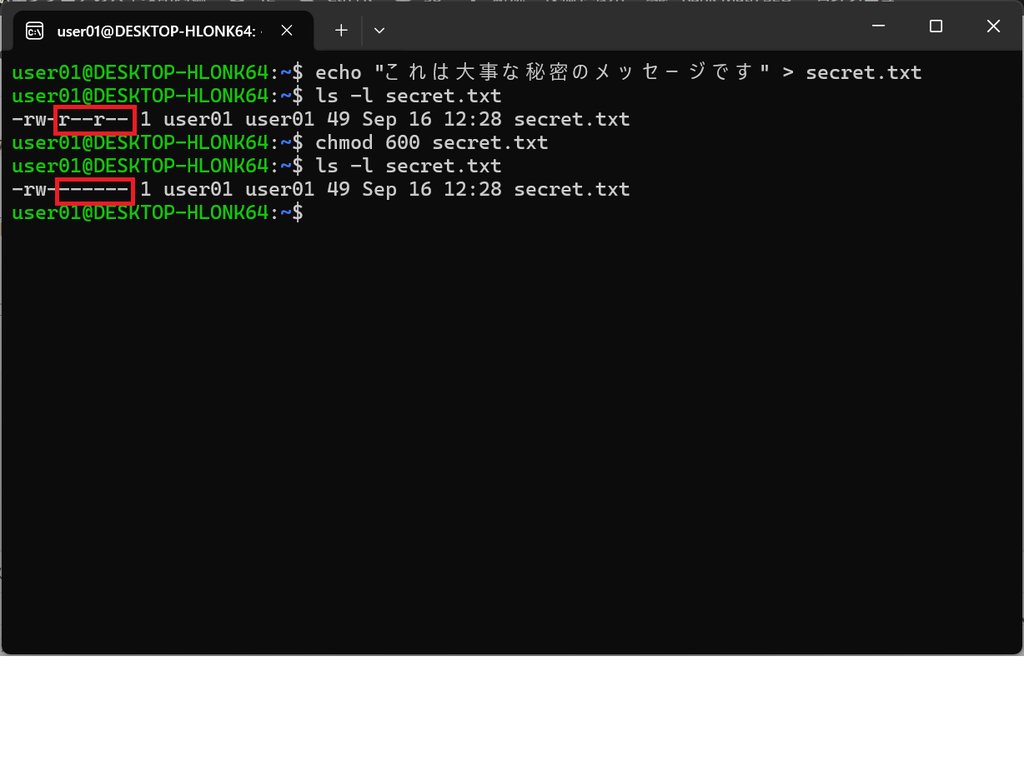
この状態の意味
- 所有者だけ読み書きOK
- 他の人は一切アクセス不可
→ 宝箱に鍵がかかった状態!
③ 他のユーザーで読めないことを確認する
試しに別ユーザーで読んでみよう!
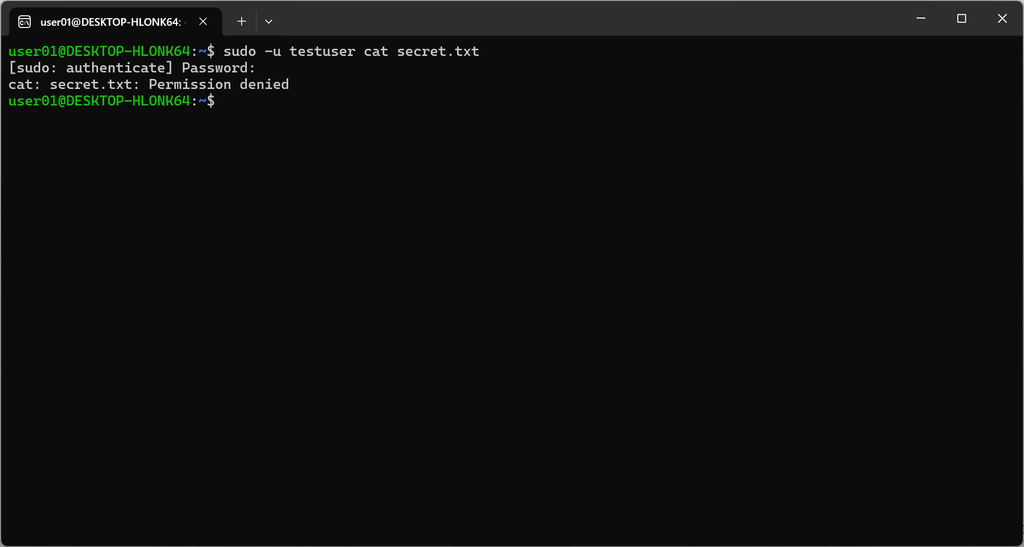
Permission deniedということはこのtestuserには権限がないということなんですね
さすが!よくわかったね!
Permissionは権限でdeniedは拒否という意味のdenyの過去形だから権限がなくて拒否されたという意味だよ!
かこけい?
まひろくんはまだ英語習ってないからとりあえずこの表示が出たら権限が足りないんだなということだけ覚えておけば大丈夫だよ!
これで機密性が守られた状態となったわけですね
そう!「見せちゃいけないひとに見せない」を実現するのが機密性の基本なんだ!
④ 所有者・グループ・その他の違いを理解しよう
そもそも左側にある-rw——-というのはどういう意味なんですか?
この部分も大事だから詳しく説明していくよ!
✔ 権限の3つの区分
- 所有者(owner)
- グループ(group)
- その他(others)
最初に設定されていた権限の状態は↑でrが読み取り、wが書き込み権限のことだよ!いちばん左側に表示されているrから見て3つずつ所有者、グループ、その他というように見ていくだ!
ちなみにこの状態での意味は↓だよ!
所有者…読み書きOK
グループ…読みOK
その他…読みOK
なるほど。一番左側にある-はどういう意味ですか?
ここは-ならファイル、dだったらディレクトリ、lだったらシンボリックリンクって感じなんだけど、権限の話からは少し外れるから一旦気にしなくてていいよ!
3つずつ分かれてるけど、rとw以外にも何かあるの?
いいところに気づいたね!rとw以外にもxがあってxは実行権限のことだよ!
じっこうけんげん?ってなに?
読み書きも含めて説明するね!例えばまひろくんの恥ずかしい秘密が書かれている宝箱があるとしよう!
おじさん、ぼくのはずかしいひみつ知ってるの!?
最低ですね…

いや例えだからね!
気を取り直して仮に箱の中に隠した紙があったとして、それを読めるだけなのがr、内容を変更できるのがw、箱のカギを渡して自由に使えるのがxって感じかな!
仮に手紙を読んでほしくない人にrの権限があったら困るよね?だから権限は大事なんだ!
たしかに悪い点数のテストとか見られないようにしたいかも!
xの人がいちばんいろいろできるんだね!
そうだね!ただ仮に権限にrやwがなくてxだけの場合は箱のカギは持っているけど、内容を読んだり書いたりはできないんだ!
なるほど、rはread、wはwriteなのかと思いましたが、xは何かの頭文字なんですか?実行権限であればexecuteで頭文字はeなのかと思いましたが
英語もしっかり勉強しているね!実行の英単語は確かにexecuteだけど、eは他にもたくさん使われる場所があるからeを使わないことになったと言われているよ!
なぜxなのかというとLinuxはUNIX系OSの1つで、Linuxが出てくる前の初期UNIXではxが実行の意味を持っていたからなんだ!
歴史的な背景があるんですね。executeだけなぜか2文字目を取っているのかと思っていました。
あくまで各アルファベットが何の権限なのかが分かればいいからその覚え方でも問題ないと思うよ!
ゆにっくす?また新しいやつ?
UNIXのは一言で言うとLinuxの先生とか師匠みたいな感じかな!
だからLinuxの中にはUNIXの内容をそのまま引き継いでいる部分が多いんだ!
そうなんですね。権限設定のコマンドでは数字を使っていましたが、どのような意味があるんですか?
たしかにそこも説明が必要だね!chmodという権限設定のコマンドでは対象を指定して現在の権限に+wや+xのように指定する方法と数字3つでそれぞれの権限を指定する方法なんだけど、数字で指定する方法を使うときは2進数という考え方を使うよ!
にしんすう?これもむずかしそう…
2進数については別で詳しく解説するとして、一旦chmodでの考え方を説明するね!
chmodoではrを4、wを2、xは1としてその合計の数字を指定するんだ!さっきのコマンドでは600を指定していたけど、これは左の数字が所有者、真ん中の数字がグループ、右の数字がその他のユーザーの権限のことだよ!
なるほど、数字の方が簡単に指定できるんですね。2進数についても気になりますね
そうだね!ちなみによくある失敗をアニメにたとえて説明するよ!
その例え必要ですか?
ちょっとくらいいいじゃないか!~アニメの話がしたいんだよ!
分かりましたよ…子供じゃないんだから駄々をこねないでください…
ぼくはそっちの方が分かりやすいかも!
権限設定のよくある失敗
- グループに読み権限を与えすぎる
- その他に読み権限が残っている
- 内部の人が情報を見れてしまう
→ 内部権限の設定ミスは機密性の弱点になる。
昔ドラマにもなっていたLIAR GAMEっていうアニメがあるんだけど、明らかに怪しい行動をしている若い男がいたから、若い男以外でグループを作ろうという話になったんだ。ただ、主人公と同じグループにいて、よく話していた女性が実はニューハーフであり、怪しい行動をしていたときは男の恰好をしていたということがあったんだよ
グループは全員同じ権限を持っている状態だから、本来情報を与えてはいけない相手に情報が筒抜けだし、グループの方針決めに参加できる状態だったんだ!
特にリーダーというわけではないから実行権限のxだけないというような形だったので、ITの世界で考えると悪意のある人が同じグループに属して読み書きの権限を持ってるような状態なんだ!
どういうこと?
余計意味が分かりません… そして話が長いです
ごめん… もう少し身近な例えにするよ
さっきまひろくんは悪い点数のテストをお母さんに見られたくないと言っていたね!テストの所有者はまひろくん、グループはまひろくんの家族、クラスメイトがその他のユーザーっていう感じなんだけど、まひろくんが見られたくない相手がお母さんだけならグループへの読み取り権限がない設定、クラスメイトにも見られたくないなら所有者以外すべてに読み取り権限がない設定にしないといけないんだ!
なんとなくわかったかも!
いいね!それじゃテストの点数を書き直したり、受け直すことは誰もできないとして、まひろくんが家族という同じグループの人たちにだけ見せたくない場合、どうやって数字を指定すればいいと思う?
えーと、同じグループの人だけ見ることもできなくて、他の人と自分が見れるから404かな?
すごい!完璧だよ!
やった!わかると楽しいね!
まひろ…本当にテストを隠したりしていないでしょうね?
そ、そんなことしてないよ!
後でばれるより正直に言った方が怒られないよ!
おじさんまでそんなこと言わないでよ!
先生は怒られ慣れていそうですね
いや、先生は全力でごまかすからあんまり怒られないよ!
なんで自慢げなんですか…
とにかくこれで機密性を守るための権限まで勉強できたね!次は機密性を担保するための技術を紹介するよ!
前回:情報セキュリティとは 次回:共通鍵暗号方式とは
コメント