このシリーズは「小学生でもわかる情報セキュリティ」です。 今回は 共通鍵暗号方式のPython実演編 です。
これまでの記事
シリーズ全体はこちら
Pythonを使って実演する前に前回のおさらいをしよう!まひろくん、共通鍵暗号方式はどんな仕組みだったか覚えているかな?
えーと、同じカギを使って宝箱を開けたり閉めたりするんだよね?
すばらしい!完璧だよ!
同じカギを使っているからカギが盗まれると危険なんですよね?
そうそう!2人ともよく理解できているね!
共通鍵暗号方式を宝箱にたとえておさらいしよう
- 宝箱:暗号化されたデータ
- 鍵:共通鍵
- 鍵を使って宝箱を閉める → 暗号化
- 同じ鍵で宝箱を開ける → 復号
- 鍵が盗まれたらアウト!
つまり、 鍵を安全に渡すことがとても大事です
それよりはやくぱいそん?ってやつ見たい!
そうだね、それじゃさっそくPythonを使って暗号化→復号を体験してみよう!UbuntuにはPython が標準で入っているから、追加で必要なのは暗号ライブラリだけなんだ!
ライブラリとは何のことですか?
たしかに説明が必要だね!ライブラリというのは「便利な魔法がたくさん入った道具箱」みたいなものだよ!
Pythonにはいろんな魔法があるけど、暗号化の魔法は最初から入ってるわけではないんだ。
今回は「cryptography」という暗号の魔法が詰まった道具箱を使うよ!
なるほど、Pythonではライブラリというものを使うんですね

魔法の道具箱…かっこいい!
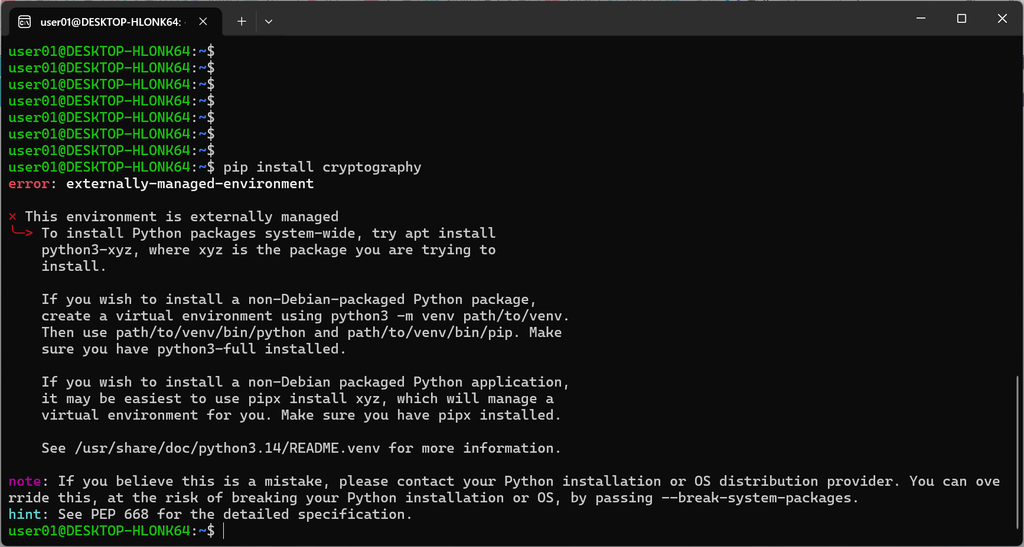
ちなみにライブラリのインストールをするときにはpipというコマンドを使うんだけど、最近のUbuntuではほぼ確実にpip installがシステム領域で禁止されていて、何もせずにこのコマンドを実行すると↓みたいにエラーになってしまうことが多いんだ。
え?じゃあどうするの?
そもそもなぜ禁止されているんですか?
禁止されている原因はUbuntuがシステム管理モード(PEP 668)という状態になっていることが原因だね。
対処法はvenvという仮想環境を作ることだよ!仮想環境を作ることでpip が自由に使えるようになるんだ!
ぶいえんぶ??かそうかんきょう??
venvはvirtual environment(バーチャル・エンバイロメント=仮想環境)の略称で仮想環境というのは魔法の実験室みたいな感じでほかのところに迷惑をかけずにいろんなことを自由に試せるんだ!
魔法の実験室…かっこいい!
まひろ、あなたかっこいいのハードルが低すぎない?
魔法と言えば今期は猫と魔法が題材のアニメが2つあって…
話が進まなくなるのでアニメの話ならまた今度にしてください
ざんねん…
宝箱とカギを作る前に:まずは魔法の実験室(仮想環境)を作ろう
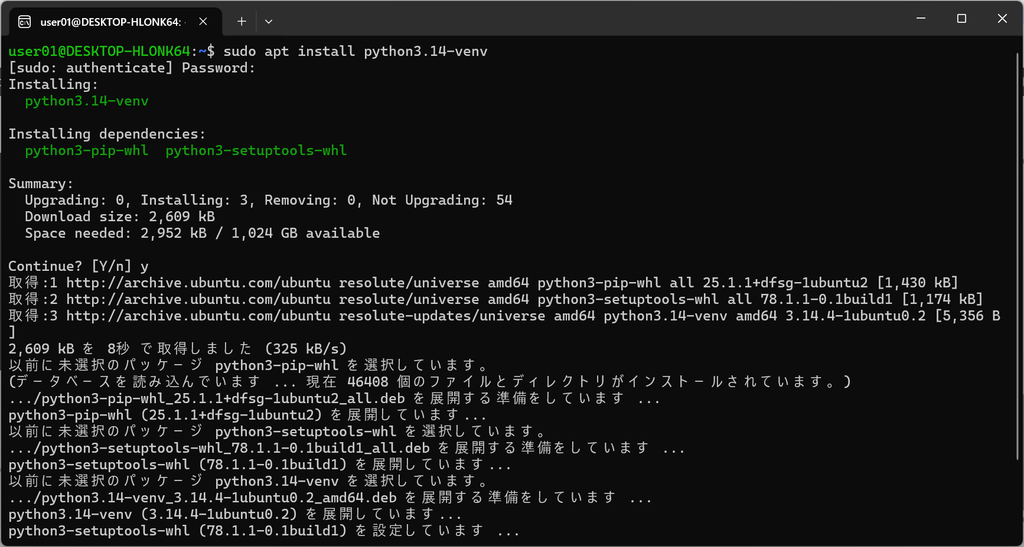
まずはsudo apt install python3.14-venvコマンドで仮想環境を作るための機能をインストールします。
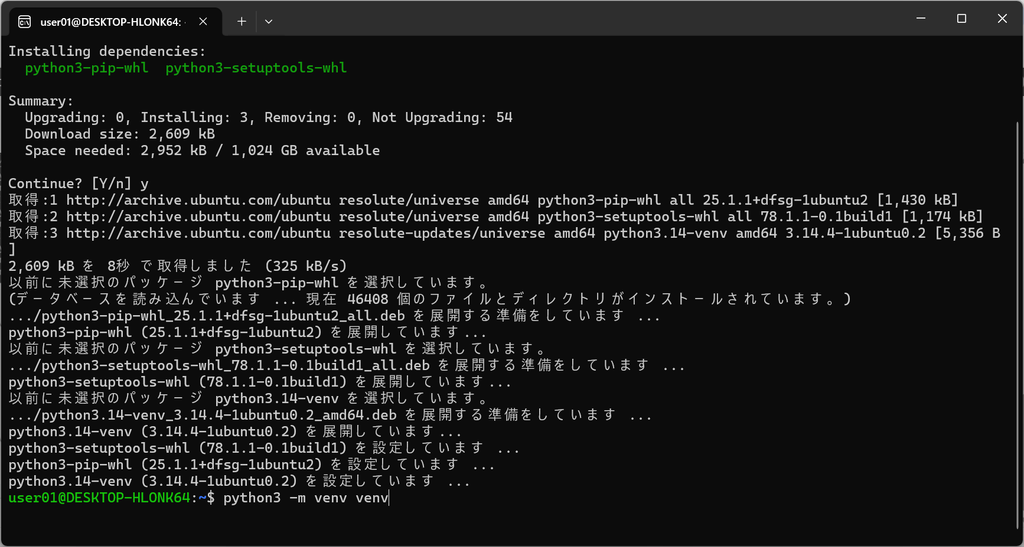
次にpython3 -m venv venvコマンドで仮想環境(venv)を作ります。
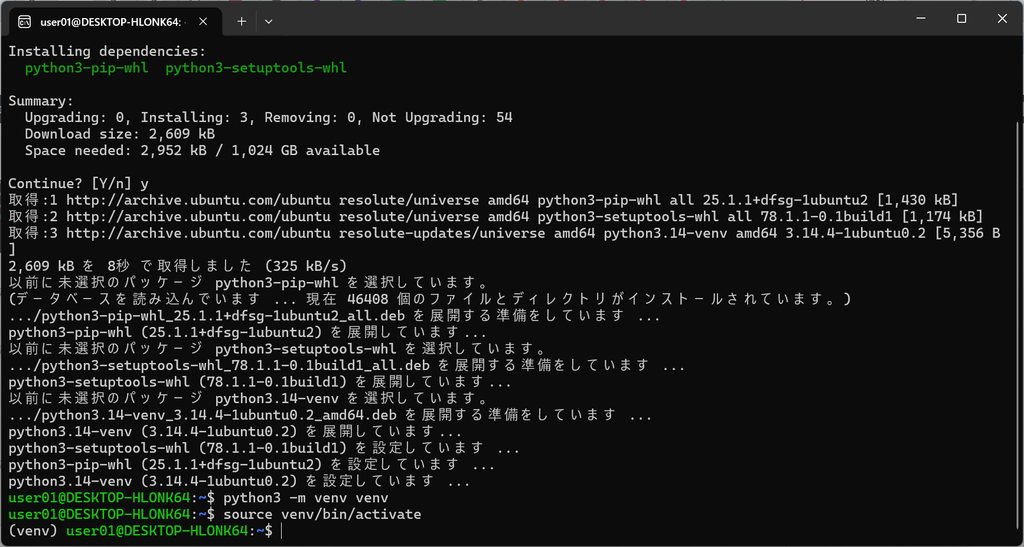
最後に仮想環境を有効化すると、ターミナルの先頭に(venv)という表示が出るようになります。
これで仮想環境ができたね!
なかなか手間がかかるんですね
むずかしいね
たしかに面倒だけど、仮想環境ができたからまひろくんが見たがっていたPythonの検証を心置きなく見ることができるよ!
やっとだ!
それじゃ改めてPythonで共通鍵暗号方式を実演しよう!
Pythonで宝箱とカギを作ってみよう
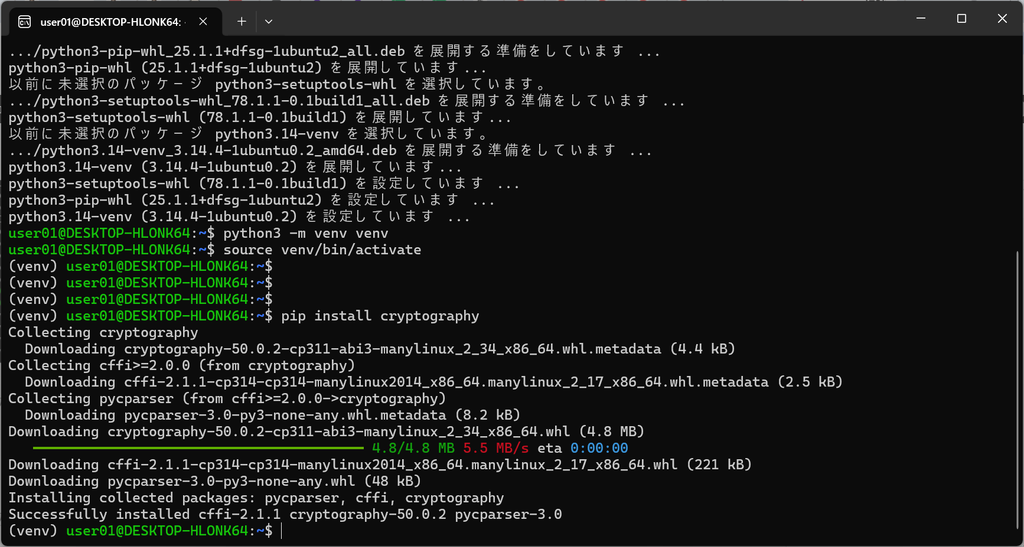
① cryptography(Fernet)をインストールしよう
pip install cryptographyで暗号ライブラリをインストールします
② カギを作ろう(鍵生成)
まずは宝箱を開け閉めするためのカギを作ります。
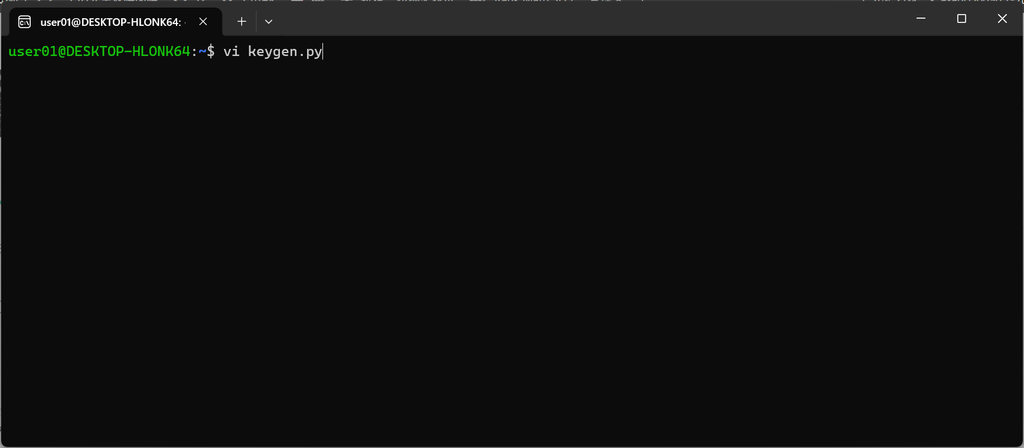
①Pythonファイル作成
②ファイル編集
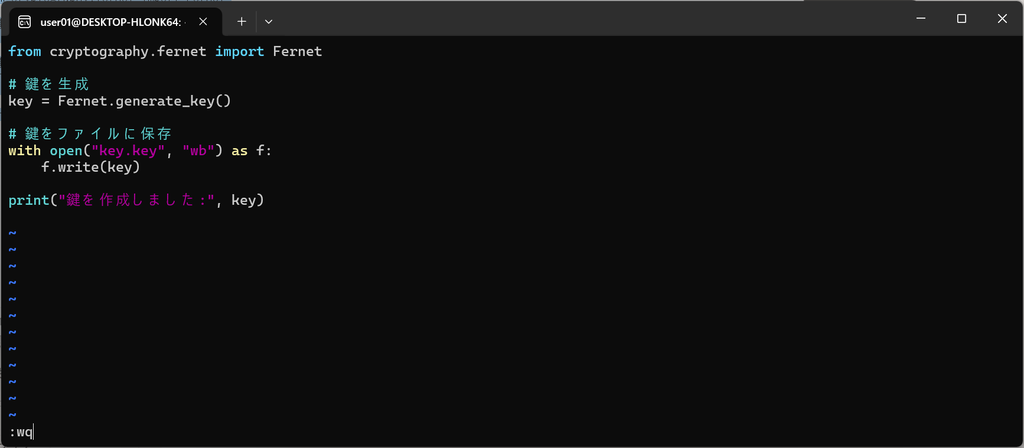
英語だらけで何書いてあるのかぜんぜんわからないや
宝箱を開けるカギを作る魔法の呪文が書かれているよ!
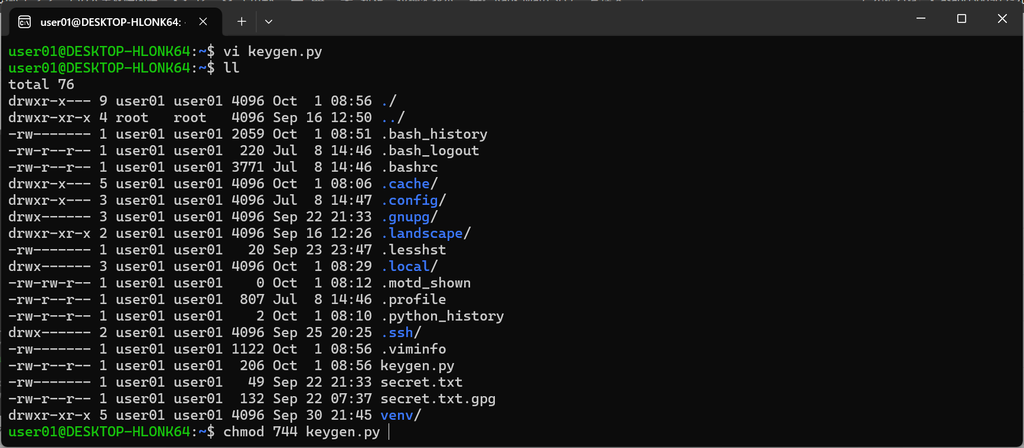
③作ったファイルに実行権限を付与
④ファイル実行
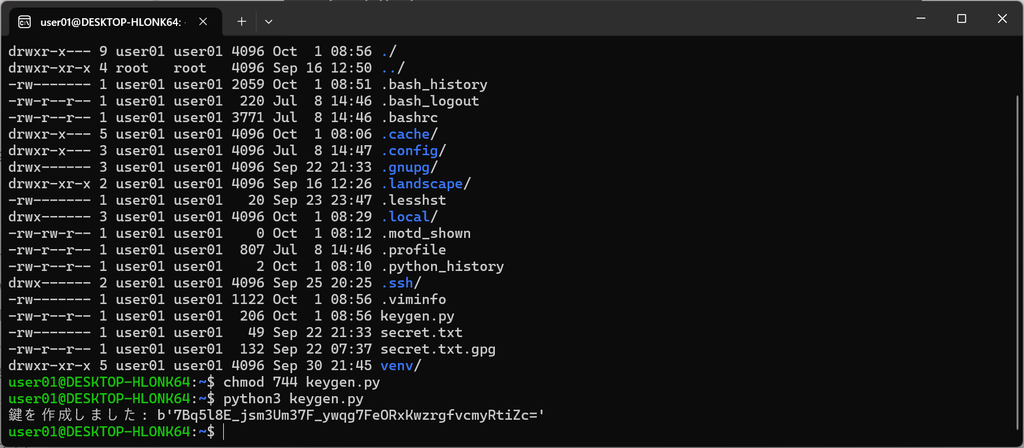
成功すると↑のようなメッセージが表示されます
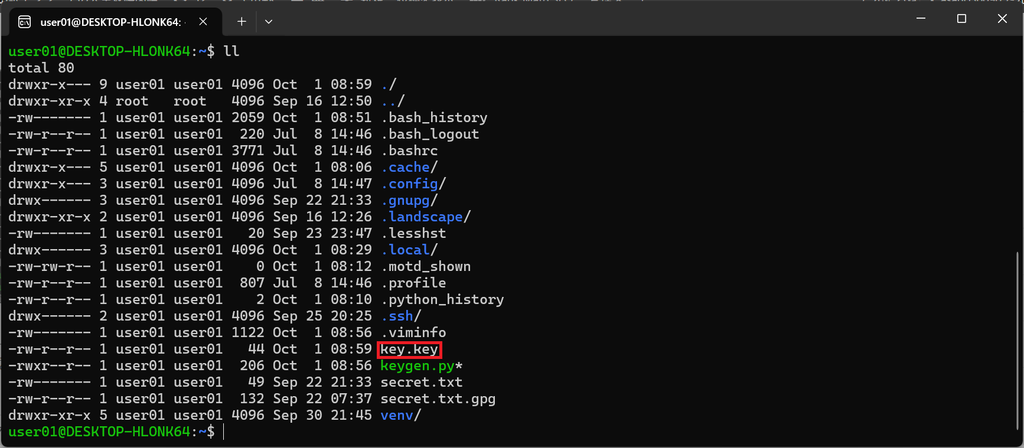
key.keyというファイルができていれば成功です。
これでカギができたよ!このカギをなくすと宝箱が開かなくなるから大事にしてね!
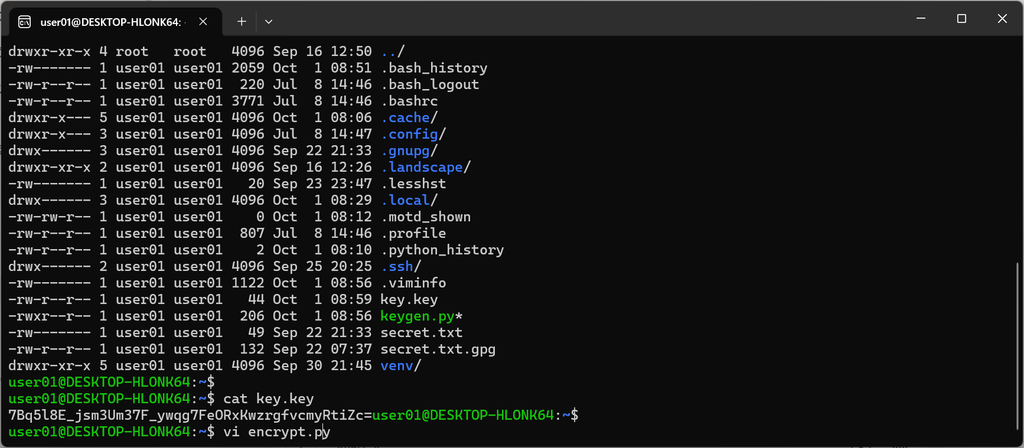
③ 宝箱のカギをしめよう(メッセージの暗号化)
宝箱にメッセージを書いた手紙を入れてカギを閉めます。
①Pythonファイル作成
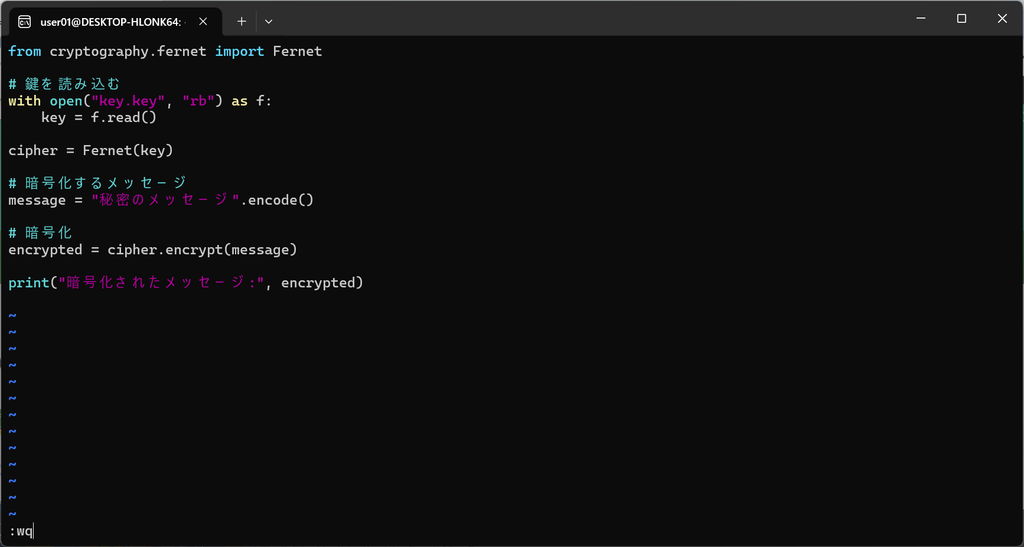
②ファイル編集
③ファイルに実行権限を付与
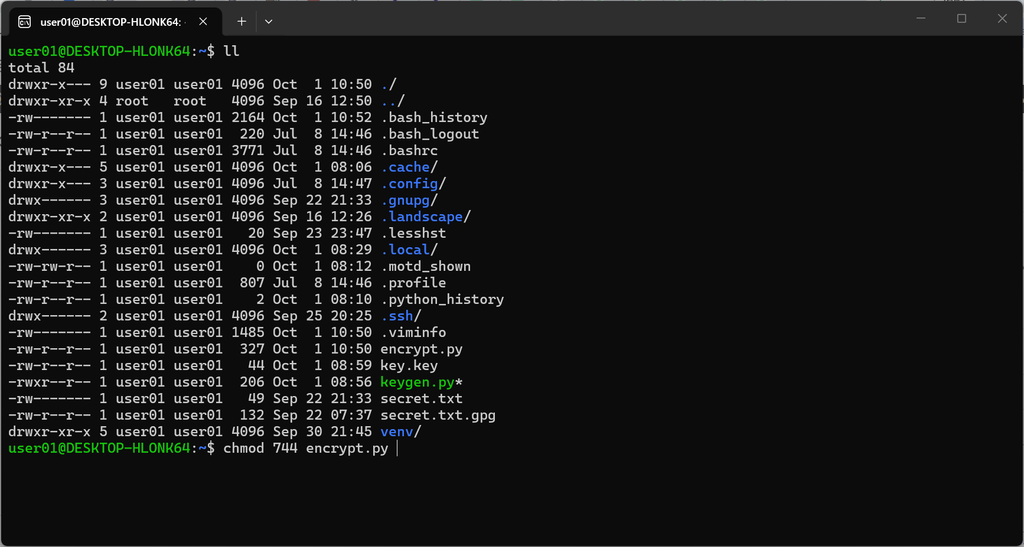
④ファイル実行
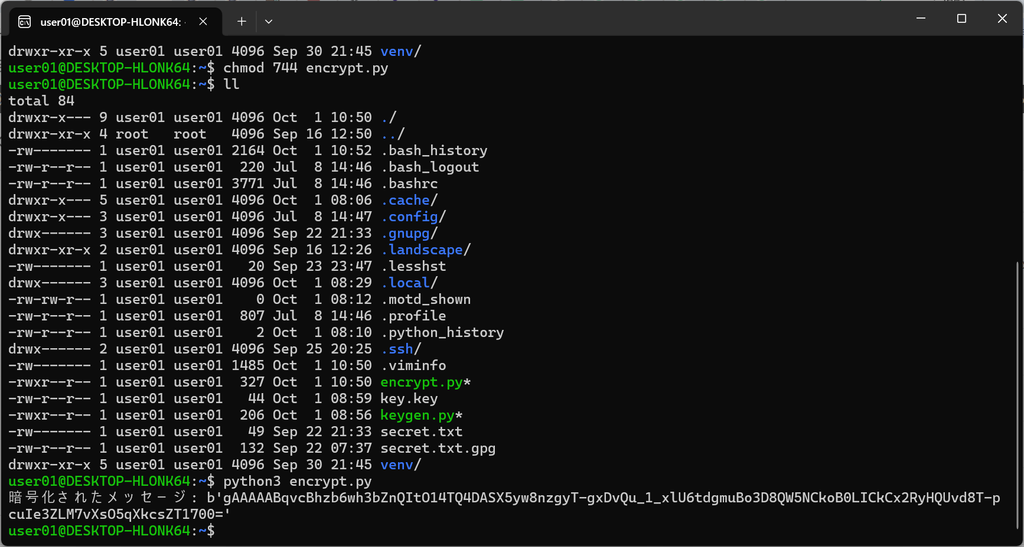
成功すると↑のように暗号化された文字列(バイト列)が表示されます。
これで宝箱にカギがかかった状態になったよ!
④ 宝箱のカギを開けよう(暗号化されたファイルの復号)
①Pythonファイル作成
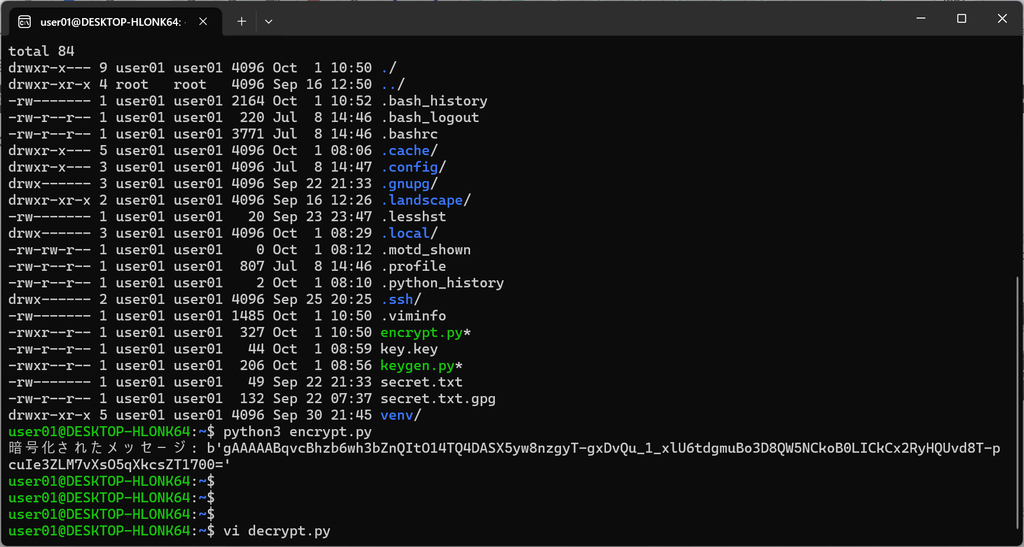
②ファイル編集
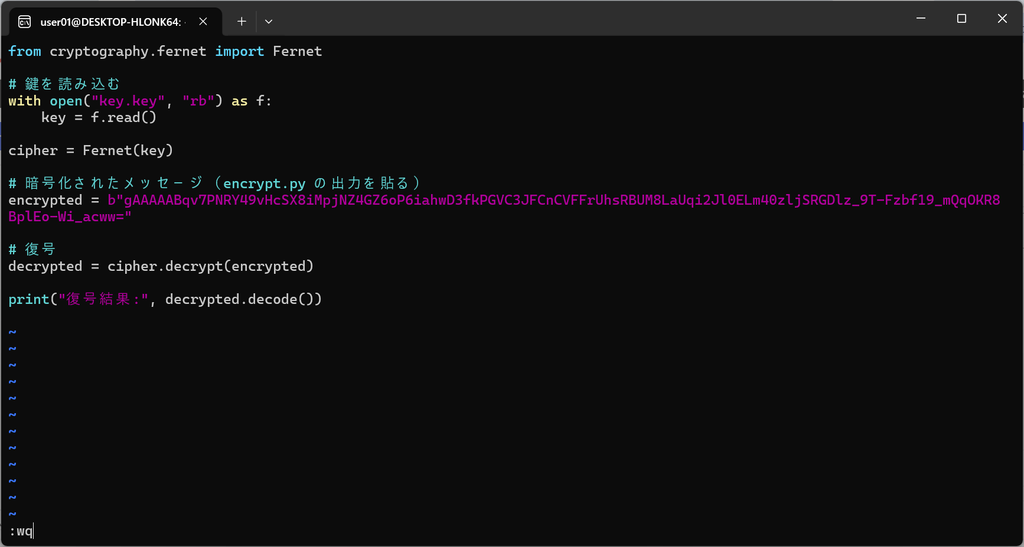
③ファイルに実行権限を付与
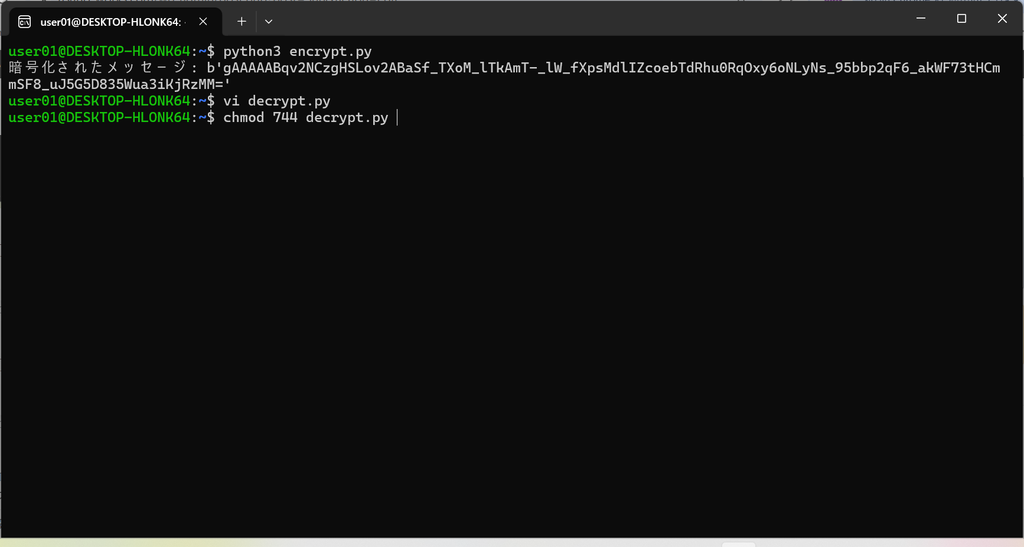
④ファイル実行
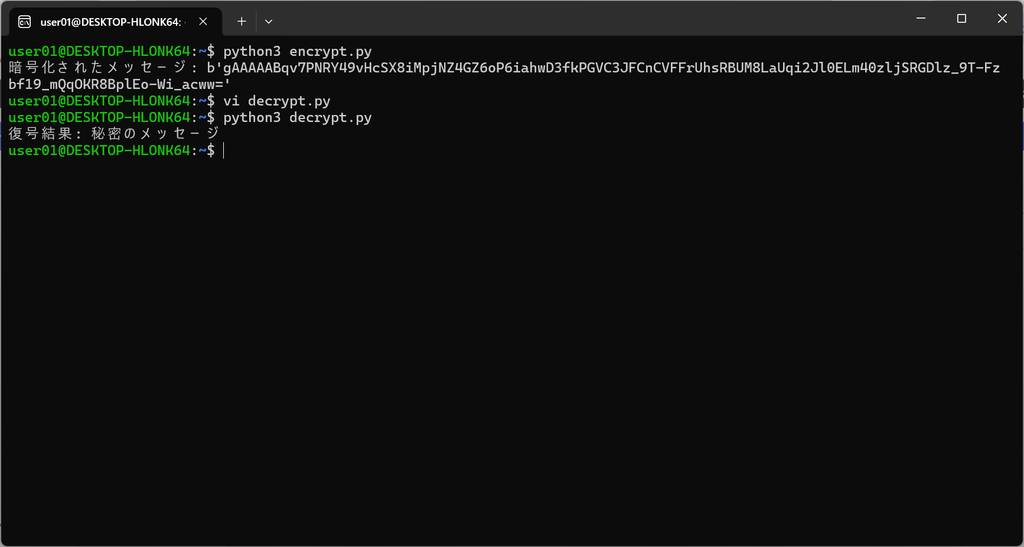
復号できたね!これが宝箱のカギを開けた状態だよ!
流れは分かりましたが、Pythonのコードの意味がいまいち分かりませんね
たしかにPythonのコードについてはちゃんと解説していなかったから今回出てきたものの説明をするね!
共通鍵暗号化で使うPython要素
今回出てきた7つの要素について解説するよ!
① 変数(値を入れる箱)
message = “秘密のメッセージ”
これはmessage という箱に文字を入れているんだ!本来コードを書くときには型というものを指定する必要があるんだけど、Pythonは型を書かなくていいからほかのプログラミング言語に比べて楽なんだ!
型とはなんですか?
型というのは入れ物の種類みたいなイメージかな!
水ならコップに入れるし、お金をなら財布に入れるみたいに入れるものによって入れ物を変えるよね?
プログラミングでも扱うデータによって入れ物を変えてあげる必要があるんだ!
なるほど、理解しました。Pythonではその指定が不要なんですね
そうそう!Pythonでは自動的に型を扱いやすくしてくれるんだ!
ただ、すべて勝手に変換してくれるわけではないから、必要なときはencode/decodeを使って変換しないといけないから注意してね!
え?全部やってくれるわけじゃないんだね…
Pythonくんはね、文字とコンピュータのデータをまぜるときだけは人に手伝ってほしいんだ!
でもそれ以外はすごくがんばってくれるからPythonくんはみんなの人気者なんだよ!
へー、ぱいそんってすごいんだね!
②import(魔法の道具箱を読み込む)
from cryptography.fernet import Fernet
これは暗号化の魔法が入った道具箱を取り出す呪文みたいなイメージかな!
Pythonは必要な魔法をimportで呼び出すんだ!
具体的にはどういう意味なんですか?
cryptographyっていう暗号ライブラリの中にfernetっていう暗号化の機能が入っているから、from cryptography.fernet import Fernetは暗号ライブラリの中のfernet という機能を使いますって宣言しているんだよ
③ 関数呼び出し(魔法を使う)
encrypted = cipher.encrypt(message)
encryptは暗号化の魔法だよ!Pythonでは名前.魔法(材料) の形で使うよ!
これはなにをやっているの?
「これは暗号化の機能を使ってメッセージを暗号化しているっていう意味だよ!
まずcipherっていうのは暗号ライブラリの中にあるFernetという暗号化の仕組みを準備したもので、encrypt(message)はその仕組みを使ってmessageを暗号化する操作なんだ!
つまり、encrypted = cipher.encrypt(message)はcipher という暗号化の道具を使って、message を暗号化し、その結果を encrypted に入れる』という意味になるんだよ
④ ファイルを開く(鍵を読み書きする)
with open(“key.key”, “rb”) as f:
key = f.read()
withはファイルを安全に開いて閉じる呪文みたいなもので、鍵ファイルを読み込むときに使うよ!
⑤ インデント(Pythonの大事なルール)
with open(“key.key”) as f:
key = f.read()
↑の2行目みたいにPythonは字下げ(インデント)で構造を表す言語だよ!
⑥ print(結果を表示する)
print(“暗号化されたメッセージ:”, encrypted)
これはわかるよ!メッセージを出すんだよね!
その通り!これはprintで暗号化の結果を確認しているんだ!
⑦ bytes(暗号化されたデータの正体)
encrypted = b”gAAAAABqv7PNRY49vHcSX8iMpjNZ4GZ6oP6iahwD3fkPGVC3JFCnCVFFrUhsRBUM8LaUqi2Jl0ELm40zljSRGDlz_9T-Fzbf19_mQqOKR8BplEo-Wi_acww=”
うわ…なにこれ
これは暗号化されたデータだよ!暗号化されると文字ではなくバイト列というものになるんだ!
だから b”…”で表すんだけど、日本語は入れられないから注意してね!
まとめ:この7つだけ知れば暗号化のPythonは読める
- 変数(値を入れる箱)
- import(魔法の道具箱)
- 関数呼び出し(魔法を使う)
- ファイル操作(鍵の読み書き)
- インデント(Pythonの構造)
- print(結果表示)
- bytes(暗号化データの形式)
この7つの要素さえ理解していればPythonで共通鍵暗号方式を使った暗号化ができるよ!
7つだけでも難しそう…
ちなみに先生はどのくらいPythonを理解しているんですか?
アマでかじった程度かな!
は?
…少し知っているけど、実務で使っているわけじゃないからプログラマの人たちに比べると素人みたいなものって感じかな
わけのわからないことを言わないで最初からそう言ってください
おじさんもシロウトなの?プログラミングってむずかしいんだね…
まだ勉強し始めたばかりだから気を落とさずにがんばろう!俺たちの勉強はこれからだよ!
えーと、打ち切りじゃないよ?だっけ?
付き合わなくていいのよ…
前回:共通鍵暗号方式について 次回:共通鍵暗号方式(C言語で実演)
コメント